加密行业动态
BNB / ETH / SOL / TON 等行业要闻,按天汇总,每条都保留原文出处。
Reserve:币安被盗 RSR 已售出,合约未受影响,持有者无需行动
2026-10-30阅读 27
吴说获悉,Reserve 发推表示,币安热钱包安全事件中被盗的 RSR 已被卖出,其合约未受影响,RSR 持有者无需采取任何行动。 攻击者从币安盗取了 33.8 亿枚 RSR,并于 10 月 29 日 20:53 至 21:08(ET)在 Uniswap v3 上全部兑换为 1856 枚 ETH(约 410 万美元)。…
币安公告:48 小时内恢复 Binance 提款、入金充值照常,肇因改口多重因素
2026-10-30阅读 22
币安官方预计提款将在 48 小时内恢复,从 30 日 12:36 的公告算起,最晚约在 11 月 1 日中午,目前提款仍未恢复。 官方同时改口,说充值正常运作,肇因也从「可能是 DevOps 工程师笔电」改成「多重因素」,储备证明、赔付与恢复方式仍未交代。 (前情提要:币安公告:骇客疑从工程师笔电入侵! Binance…
朝鲜黑客偷了币之后,钱都去哪了?从 Bybit 到币安,一文看懂 Lazarus 的洗钱路径
2026-10-30阅读 27
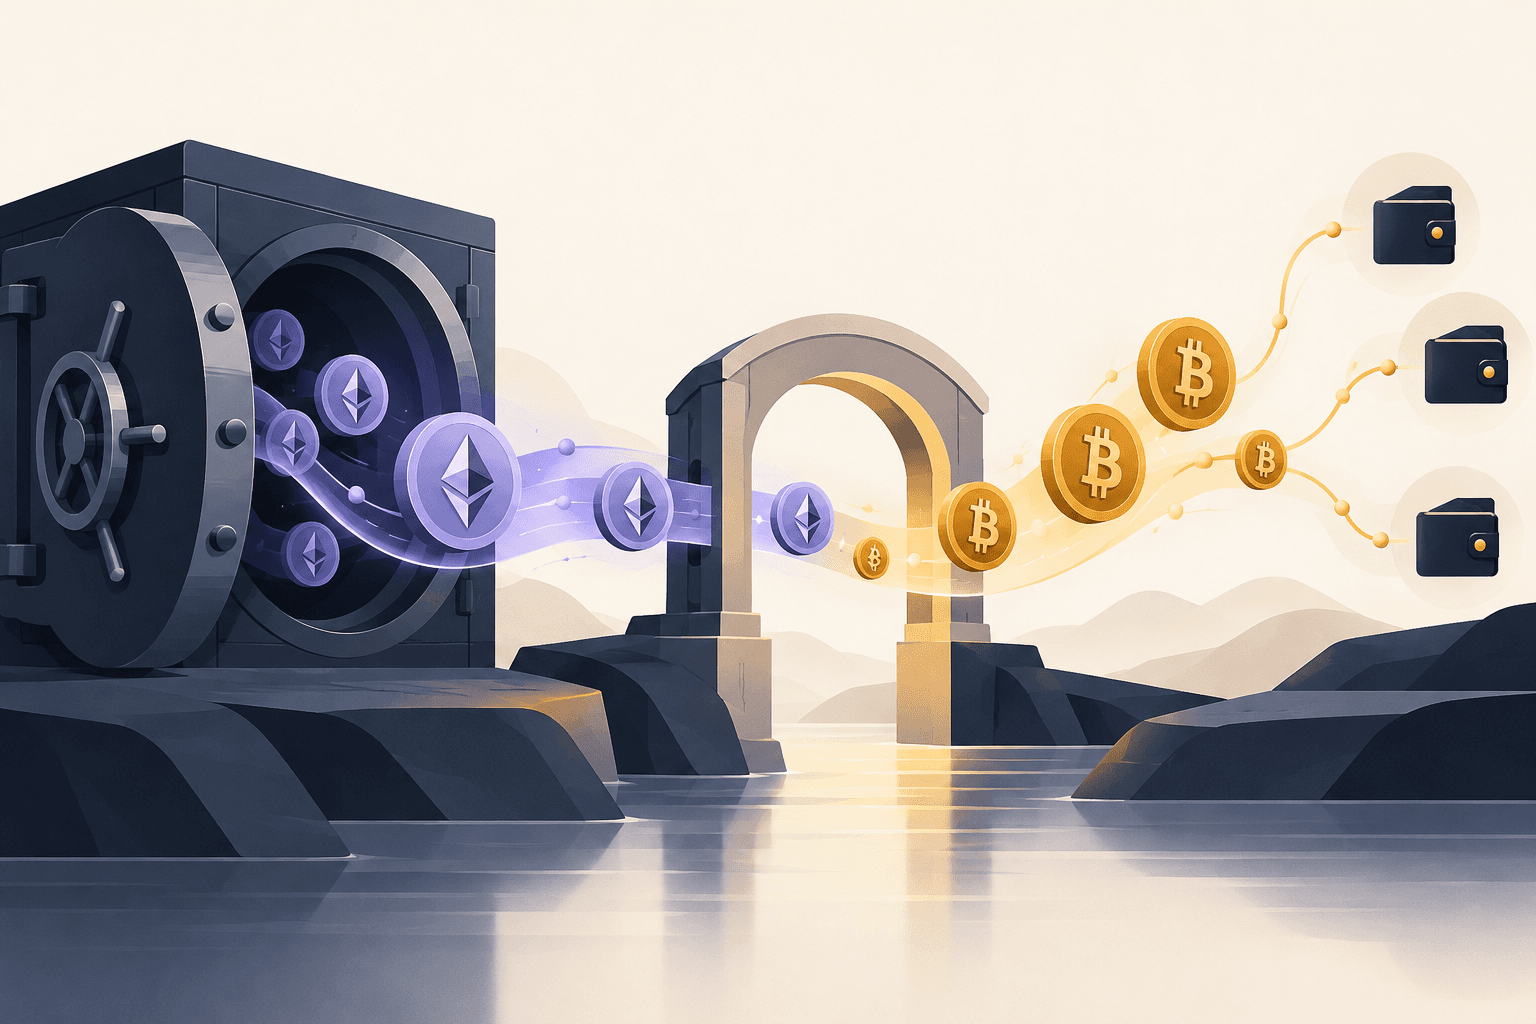
文章以 2025 年 Bybit 被盗事件为参照,分析币安事件中被盗资产的可能流向及市场影响。 文中称,Bybit 案中约 50 万枚 ETH 在约 10 天内被跨链换成 BTC,此后仅 3.8% 的被盗资金被冻结。 文章认为,币安事件中已有大量稳定币被冻结,黑客将其他资产换成 ETH 的操作可能增加其最终持有的 ET…
OneKey 创始人:贝莱德 IBIT 未单独投保,重大盗窃损失或由 ETF 持有人承担
2026-10-30阅读 19
OneKey 创始人 Yishi 发文表示,币安及此前 Bybit 的安全事件表明,即使钱包私钥未泄露,攻击者仍可能通过入侵签名审批系统盗取资产。 贝莱德旗下比特币现货 ETF IBIT 持有约 81.5 万枚 BTC,价值约 630 亿美元,目前主要由 Coinbase 托管,尽管已引入 Anchorage Digi…
Hyperliquid 是什么?2026 HYPE 币完整介绍:HyperEVM、永续合约与风险一次看
2026-10-30阅读 25
作者|桑币区识编辑团队 发布|2026/10/01 更新|2026/10/30 如果你有关注去中心化交易所(DEX)或链上永续合约,可能已经听过 Hyperliquid 。 Hyperliquid 最大的特色,是把接近中心化交易所的订单簿交易体验搬到链上。 使用者可以直接透过自己的加密货币钱包进行永续合约与现货交易,不…
币安黑客向新钱包转入 3882 万美元 ETH,仍持有 11.2 亿美元 ETH
2026-10-30阅读 27
据 Arkham 监测,币安黑客向一个新钱包转入 3882 万美元 ETH。 Arkham 表示,目前尚不明确该笔资金是否将流向 Tornado Cash。 该黑客仍持有约 11.2 亿美元 ETH。
杜均:受交易所被盗等影响,家族办公室将 BTC 换成 IBIT 或实物黄金
2026-10-30阅读 31
Vernal Capital 创始人杜均发推表示,早年经其建议配置 BTC、ETH 的家族办公室,在经历中心化交易所被盗、冷钱包供应链安全事件后,纷纷将 BTC 换成贝莱德比特币现货 ETF(IBIT),还有一部分直接卖出加密资产买入实物黄金等传统资产。
币安 Binance 遭骇又是北韩 Lazarus 干的?链上分析公司:可能性很高
2026-10-30阅读 18
币安这次约 63 亿美元的失窃案,链上分析公司 TRM Labs 以高度信心判断是北韩 Lazarus Group(拉撒路集团)旗下 TraderTraitor 所为,ZachXBT 也在留言区说可能是 Lazarus,目前没有官方证实。 (前情提要:币安公告:骇客疑从工程师笔电入侵! Binance 钱包私钥未外泄,…
Ethena:USDe 超额抵押逾 6000 万美元,支撑资产未直接存放于币安等中心化交易所
2026-10-30阅读 17
吴说获悉,Ethena 发布储备证明称,Chainlink、Llama Risk 等独立第三方已确认 USDe 超额抵押超过 6000 万美元,抵押率高于 101.0%。 Ethena 表示,USDe 支撑资产未直接存放于币安或其他中心化交易所,所有资金安全。
ZachXBT:Binance 与 Bitget 被盗资金流入同一地址,疑似同一黑客所为
2026-10-30阅读 15
吴说获悉,ZachXBT 发推披露,近 1 小时前,币安 63 亿美元被盗资金与 Bitget 3.88 亿美元被盗资金经 THORChain 到达同一地址后发生混合。 ZachXBT 表示,这表明两起事件很可能由同一攻击者实施。 Bitget 被盗事件此前被归因于与朝鲜相关的 TraiderTraitor,该组织与…